Как известно, в Фейсбук на уровне ботов существует защита от "слова ненависти" (hate speech). Действует это примитивно - есть стоп-слова, за которые бот ловит и банит. Даже без того, чтобы на вас жаловались (не придавайте себе слишком много значения, представляя, что армия злых гоблинов весь день ищет ваши записи и пишет на них кляузы).
Самое отвратительное, что делается это автоматически и на уровне не только постов, но и комментариев. ПРичем, 5-6-летней давности.
Писать в Фейсбук и давить на их жалость бессмысленно - все равно вас никто не читает. Вы вообще там никому не нужны. Поэтому - спасение утопающих - дело рук самих утопающих.
Итак - в начале идем в наши активности - см. картинку.
Там забиваем в поисковую строку (стрелка номер 1) плохое слово из 4 букв. ПРичем все его возможные вариации - падежи, прилагательные, наречия. Потому что поисковик это не учитывает. А бот, наоборот, очень вредный. Итак - мы удаляем все посты, которые содержат это слово.
Но проблема в том, что надо искать и в комментах. Из хороших новостей - комменты уже можно смотреть. Из плохих - поиска там нет- но можно хотя бы не за всю жизнь смотреть - а по годам.
Теперь идем в установки вашего профиля (делаем это с десктопа, а не с планшета или телефона), и запрашиваем скачивание наших данных (это вторая строка). Там можно выбирать- что вы хотите скачать - берете только комментарии. Через час-другой вам приходит мейл, что готово, можно скачать - это зип файл, в нем хтмль-ный файл, где на одном большом, огромном лаваше все ваши комменты. Уродство в том, что неизвестно, в каком это посте, но есть дата, когда коммент был поставлен.
Теперь, открываем в браузере эту простыню и по поиску на странице (Ctrl F) находим все места, где мы использовали за всю свою жизнь это слово в комментах. Скажем, коммент был в 2015 году в июне и апреле. Теперь жмем в активитис комменты (стрелка 2), жмем год - (стрелка 3). И начинается жопа. Потому что надо скролить часами - чтоб дойти до июня и стереть, потом до апреля и стереть. Потому берем следующий год и так далее.
Если вы болтун и писали много комментов по жизни - вам нужно посоветовать много терпения и сильный комп, чтоб он выдержал открытие всего этого на одной странице.
Ադրբեջնական պաշտպանության նախարարուէթյունը հունիսի 20-ին տարածել է մեծ կես-ժամանոց տեսանյութ Նախիջեւանում իրենց գործողությունների մասին։
Դրվագներից մեկում հայտարարվում է, որ Արենի գյուղը եւ Երեւան-Եղեգնաձոր հատվածը փաստացի բանակի նշանակետի տակ են գտնվում ադրբեջանցիների առաջխաղացման պատճառով։ Էկեք նայենք քարտեզով հերավոռություննեռը։ Իրականում, ես տեղյակ չեմ, սա նոր դիրք է, թե եղել է, բայց կարելի է հասկանալ դիրքի հեռավորությունը Արենի գյուղիցից եւ մայրուղուց, որը ռազմավարական բնույթի ճանապարհ է դեպի Արցախ բանակի շարժի համար։
Սա ադրբեջանական ռազմական լրագրողն, որը ցույց է տալիս Արենի գյուղը
Քարտեզի վրա այս հատվածը մոտավորապես այստեղ է
Նույն հատվածը վերեւից ։ Այստեղ նշել եմ Az մոտավոր ադրբեջանական դիրքերը։ Սահմանը շատ պայմանական է, բայց տեղանքից երեւում է, որ մոտավոր այնտեղ են ավարտվում մշակված հողերը, որոնք պատկանում են Արենիի գյուղացիներին։ Եվ Արենի կետով նշված է վերջին գյուղի տունը, մի քիչ էլ դեպի ադրբեջանական կողմ
Մինչեւ այգիների սկզբնամասը մոտ 1800 մետր է, այսինքն դա հասանելի է ադրբեջանական դիպոկահարների համար։ Արենիի սկզբնամասը արդեն 4200 մետր հեռավորության վրա է, եւ մոտավոր 150 մետր ավելի ցածր է ադրբեջանական դիրքերից։ Սա արդեն անհասանելի է ադրնեջանական հրազենի, տեսանյութում ներկայացված ЗУ հակաօդային զենիտկեքի համար, որոնք ադրբեջանցիք կիրառում են, օրինակ, Տավուշում գյուղերի դեմ։ Սակայն հասանելի է ծանր ականանետերի համար։
Ինչ վերաբորում է Երեւան - Եղեգնաձոր մայրուղուն, ապա սա արդեն 5200 մետրի վրա է։ Հասկանալի է, որ նման ճանապարհը վերահսկողության տակ պահելու համար Ադրբեջանը ծանր հրետանի է պահում Նախիջուանում։ Բայց սա արդեն ուրիշ պատմություն է։
Азербайджанская государственная пропаганда периодически выводит в сеть сайты, которые позиционируют себя как армянские, хотя их редактора сидят в Баку. Смысл этих сайтов в целом - легализовывать пропагандистские тезисы, разработанные в Азербайджане, от имени армянских СМИ. Периодически такие сайты возникают, многие после того, как спалятся, исчезают. Напрмиер, сайт Вести Армении почил в бозе. Сайт ArmenianReport.com продолжает работать в сети, выдавая себя за армянский оппозиционный ресурс.
Отдельное место занимает сайт Kavkazplus.com. Сайт работает на русском и грузинском. Тематика тут в основном грузинская. И очень многие жители Грузии попав на него, думают, что читают свой, грузинский сайт. И армяне, читающие его, считают, что пишут его грузинские журналисты.
Учитывая тот факт, что сайт распространяет очень активно материалы, которые призваны расшатать армяно-грузинские отношения, стоит наглядно доказать, что сайт азербайджанский, его редакция сидит в Баку и мутит воду.
Домен сайта зарегистрирован с закрытыми данными Whois. То есть так понять ничего невозможно. Хотя уже подозрительно - зачем медиа-ресурсу скрываться. Причем в Грузии, где журналистов вроде как не преследуют за их взгляды.
У сайта нет и раздела "О нас".
Но вот если влезть поглубже и посмотреть код заглавной страницы, то можно увидеть, что на сайте Kavkazplus стоит код счетчика Google Analytics. Код имеет свой идентификатор: UA-38418329-5. 38418329 - это номер аккаунта Google Analytics. 5 - это идентификатор , говорящий о том, что этот аккаунт имеет аналитику как минимум на пяти сайтах, и Кавказ Плюс - как раз пятый.
А теперь ищем - на каких еще сайтах стоит аналитика от аккаунта UA-38418329. Можно погуглить, а можно использовать специальный инструмент, например - DomEye. И мы видим, что Кавказ Плюс находится в руках того же человека, который управляет азербайджанским новостным порталом AzVizion - на котором стоит как раз первый Google analytics - по идентификатору UA-38418329-1. Это редакция из Азербайджана, которая держит несколько сайтов с явно пропагандистским содержанием - vzglyzd.az, aemiya.az.
Все сайты, управляемые с Google Analytics UA-38418329
На одном из сайтов также засветился эдектронный адрес владельца: mvusal@gmail.com. Поиск в Фейсбуке приносит нам главного редактора AzVizion Вусала Мамедова.
Так что - запоминаем Kavkazplus.com азербайджанский фейковый пропагандистский сайт.
ՀՀ-ում թավշյա հեղափոխության ընթացքում սոցիալական մեդիաներն ունեցան ամենակարևոր դերերից մեկը։ Հիմնական հաղորդակցամիջոցը ավանդական ԶԼՄ-ից տեղափոխվեց դեպի նորագույն տեխնոլոգիաներ, ուղիղ եթերներ սոցիալական հարթակներում։ Նույնիսկ օնլայն լրատվականներն այդքան մեծ ազդեցություն չունեցան տվյալ ժամանակահատվածում։
Բնականաբար, Հայաստանի թիվ 1 սոցիալական ցանցը՝ Ֆեյսբուքը, որն ունի ամենամեծ լսարանը, ամենահիմնական հարթակն էր, որտեղ ծավալվում էին քննարկումները և տարածվում էին նյութերը։ Ավելին, վերջին ամսվա ընթացքում հայաստանյան Ֆեյսբուքի լսարանը մոտ 10% աճ ունեցավ․ 1 մլն 100 հազ. ակտիվ օգտատերից մինչև 1 մլն 200 հազ. ակտիվ օգտատեր1։
Ինչպես հետևում է, օրինակ, հոդվածի հեղինակի Թվիթերի հաշվի (https://twitter.com/Kornelij) այցելությունների դինամիկայից, ապրիլի 15-ից հետո նկատվում է գրառումների դիտումների կտրուկ աճ (տե՛ս Նկար 1).
Գերակտիվ էր նաև Ինստագրամը։ Այստեղ լսարանը հասնում է ֆեյսբուքյան լսարանի կեսին․ 560 հազ. ակտիվ օգտատեր։ Սակայն այս լսարանն ավելի երիտասարդ է, մոտ 80%-ը կազմում են մինչև 35 տարեկան երիտասարդները։
Կտրուկ ավելացել էր նաև Թվիթերի լսարանը. սոցցանցի յուրահատկություններից մեկն այն է, որ հարթակն ավելի բաց է որոնումների համար, և ընթերցողների զգալի մասն արտասահմանցիներ են, որոնց հետաքրքրում է Հայաստանի ներքաղական կյանքը (տե՛ս Նկար 1, 2):
Սակայն ամենահեղափոխականը տեղեկատվական հոսքերում ուղիղ եթերների գերակշռումն էր։ Հիմնական լսարանը միտված էր օգտվելու Ֆեյսբուքի և Յութուբի ուղիղ եթերներից։
Որպես հետևանք՝ ինտերնետ կապը ծայրահեղ ծանրաբեռնված է աշխատել, սպառումը, ըստ պրովայդերների, գերազանցել է բնական վիճակի 300%-ը․ «Թրաֆիկի ծավալների նման կտրուկ աճին տեխնիկապես որևէ ցանց պատրաստ չէ։ Սովորաբար ցանցի և կապուղիների պլանավորումը կատարվում է թրաֆիկի օրինաչափ ծավալներից մոտ 20-30% ավելի ռեզերվային թողունակությունն ապահովելու հաշվարկով։ Իսկ վերջին օրերին թրաֆիկի պահանջարկն ավելացել է ոչ թե 20, 30 կամ 50, այլ միջինը մոտ 300%-ով»2։
Հիմնական լրատվամիջոցները, որոնք իրականացրել են ուղիղ եթերներ ապրիլ-մայիսի ընթացքում, իրենց ողջ պատմության մեջ ամենադիտված տեանյութերն են արձանագրել այդ ժամանակահատվածում (տե՛ս Նկար 3-5).
Ինչ վերաբերում է ֆեյսբուքյան ուղիղ եթերներին, ապա այս գործիքն օգտագործվում էր բազմաթիվ քաղաքացիների կողմից։ Իհարկե, ամենաազդեցիկ ֆեյսբուքյան էջն այս ընթացքում Նիկոլ Փաշինյանինն էր (տե՛ս Նկար 6):
Ավելին, Փաշինյանի ուղիղ եթերները ռեկորդային դիտումներ էին գրանցում Հայաստանի համար։ Նորանշանակ վարչապետի ուղիղ եթերը Բաղրամյան 26-ից դիտվել է մեկ միլիոն անգամ, ինչը հայաստանյան Ֆեյսբուքի հատվածի համար աննախադեպ է (տե՛ս Նկար 7):
Թավշյա հեղափոխությունը նոր ձևաչափեր ստեղծեց Հայաստանի սոցիալական մեդիաների, ինչպես նաև ընդհանուր տեղեկատվական դաշտում, ինչի հետևանքներն ավելի ցայտուն կերևան մոտ ապագայում, երբ նոր մոտեցումները դառնան առօրեական։
1 Ֆեյսբուքի գովազդային հարթակի տրամադրած տվյալներն են։
Հայաստանում ինտերնետ կապի ներթափանցումը 2015 և 2016թթ. փոխվել է մոտ 10%-ով․ համապատասխանաբար՝ բնակչության 55.29% և 64.2%-ն էր օգտվում ինտերնետ կապից1։ 2017թ. ինտերնետ կապի օգտագործումն ինչ-որ չափով վերաբաշխվել է, նոր հարթակներ են առաջ անցել, ձևափոխվել են սոցիալական մեդիաների լսարանները։
Ստորև ներկայացնենք հիմնական ցուցանիշները, որոնք վերաբերում են 2017թ. կեսին, երկրորդ և երրորդ եռամսյակին՝ համեմատելով նախորդ ցուցանիշների հետ։ ՏՀՏ տվյալները վերցված են կազմակերպությունների պաշտոնական հաշվետվություններից, որոնք հրապարակվում են եռամսյակը մեկ և տեղադրվում կազմակերպությունների կայքերում։ (Տվյալները 2017թ. երկրորդ կիսամյակի վերաբերյալ են։ Աճը փակագծերում համեմատվում է 2017թ. առաջին եռամսյակի տվյալների հետ2)։
Բջջային կապի բաժանորդագրություններ
Բջջային կապի ընդհանուր բաժանորդների թիվը կազմել է 3 462 956 - աճը եռամսյակում կազմել է 61 537։
Բաշխումն ըստ օպերատորների․
• Vivacell - 2 107 603 (+33 174)
• Beeline - 913629 (+37 269)
• Ucom (former Orange) - 441724 (-8 906)
Ինտերնետի սպառում
Տվյալներն ըստ խոշոր մատակարարների․
Armentel -
• Լայնաշերտ ինտերնետ հասանելիության բաժանորդներ (բացառությամբ հեռախոսի միջոցով օգտվողների) - 142 379 (տվյալները 2016թ. չորրորդ եռամսյակի համեմատ) (-662)
• Շարժական լայնաշերտ կապի բաժանորդագրություններ 62 231 (+3 649)
2017թ. առաջին եռամսյակի համեմատ, երբ ոլորտում նկատվում են տեմպերի աճի նվազում և նույնիսկ ցուցանիշների նահանջ, կարելի է տեսնել, որ հեռահաղորդակցության ոլորտը սկսել է ավելի աշխուժանալ։
Սոցիալական մեդիաների ոլորտում Հայաստանի ցանցային հատվածում նույնպես նկատվում են փոփոխություններ՝ նախորդ տարվա ցուցանիշների համեմատ։ Հիմնական լուրջ փոփոխությունն է Ինստագրամի կտրուկ աճը։
Օդնոկլասնիկին կարծես թե նահանջում է, և արդեն կարելի է ասել՝ այն չի հանդիսանում Հայաստանի թիվ մեկ սոցիալական ցանցը։ Ըստ Liveinternetտվյալների, Օդնոկլասնիկի այցելուների թիվը 2017թ. նվազել է, և հոկտեմբերին օրական կտրվածքով այցելուների թիվը հասել է 692 հազարի (տե՛ս Նկար 1).
2017թ. երրորդ եռամսյակում Ֆեյսբուքի այցելությունների թիվն ամսական կտրվածքով հասնում է արդեն 1 մլն 100 հազ.-ի, օրական կտրվածքով հարթակ այցելում է մոտ 690 հազար օգտատեր։ Այսինքն՝ թիվը հավասարվել է Օդնոկլասնիկի այցելուներին, ինչը հիմնականում եղել է Օդնոկլասնիկի այցելուների թվի նվազման պատճառով, քանի որ Ֆեյսբուքի դեպքում մեկ տարվա մեջ լսարանի աճը կազմել է ընդամենը 10%։
Ըստ Սիմիլարվեբի գնահատականի՝ Ֆեսյբուքի այցելուներն արդեն գերազանցում են Օդնոկլասնիկիին3։ Նաև առաջ է ընկել Յութուբը, որը դառնում է ակտիվ վիդեոբլոգերային հարթակ Հայաստանում, ինչը վերջին տարվա նորությունն է (տե՛ս Նկար 2).
Լսարանի լուրջ աճ է դիտվել Ինստագրամում։ Այստեղ տվյալ պահին Հայաստանից ամսական կտրվածքով այցելուների թիվը հասնում է 430 հազարի, իսկ օրական օգտատերերինը՝ 210 հազարի։ Համեմատության համար նշենք, որ մեկ տարի առաջ տվյալ ցուցանիշները կազմում էին 200 հազար և 110 հազար՝ համապատասխանաբար։ Այսինքն՝ Ինստագրամում մենք ունենք կրկնակիից ավելի աճ։
Թվիթեր և Վկոնտակտե հարթակների վերաբերյալ դժվար է գնահատականներ տալ։ Թվիթերն առայսօր չի հաջողում վիճակագրություն տալ փոքր շուկաների վերաբերյալ։ Իսկ Վկոնտակտեն, փաստացի, մեծամասնությունն օգտագործում է զուտ որպես երաժշտություն լսելու կամ ֆիլմեր դիտելու հարթակ։ Հայաստանում այն չի դառնում սոցցանցային մեծ շփման տիրույթ։
После большой кибервойны с Азербайджаном, вспыхнувшей в сентябре 2012 года в результате громкого скандала вокруг героизации убийцы армянского офицера Рамиля Сафарова, армянские хакерские группы начали расти как грибы после дождя. Крупное киберстолкновение и его широкое освещение в местной и международной прессе заставило хакерское сообщество сгруппироваться. Рост популярности киберактивистов привел к тому, что все больше молодежи стало интересоваться хакерством.
Игровой период
Рекрутинг новых сил еще больше увеличил интерес молодежи к вопросам информационной безопасности. Сначала появились сразу несколько небольших хакерских групп, которые периодически промышляли набегами на турецкие и азербайджанские онлайн-ресурсы. Сообщества появлялись и исчезали – часто они создавались только для одноразового взлома сайтов. Дело порой доходило до того, что на некоторых особо «дырявых» азербайджанских сайтах стояли метки сразу нескольких хакерских групп.
К 2013 году ситуация на киберполях вылилась уже в откровенный стеб. Друг за другом появлялись хакеры, которые прятались за ироничными названиями. К примеру, один налет сделала команда под названием Ananoukh Army (мятная армия) – на взломанных сайтах хакеры развешивали мятные конфеты. Эта их первая атака стала и последней – больше этих «мятных» хакеров никто не видел.
Скриншот взлома сайта mesafedenmekteb.edu.az, принадлежащего Минобразования Азербайджана, со стороны группы Ananoukh Army, от 26 октября, 2013 года
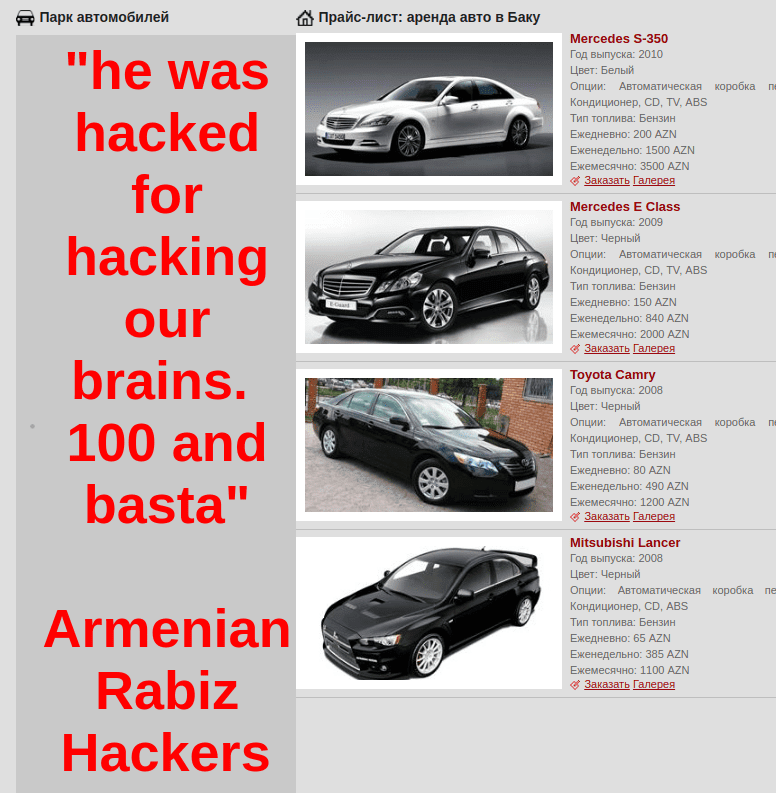
Другая похожая группа, появившаяся в этот период, – Armenian Rabiz Hackers. Она придала кибератакам музыкальные интонации – группа ставила на взломанные сайты музыку в так называемом стиле рабис (армянский вариант шансона). Правда, иногда в плейлисте хакеров неожиданным образом оказывался Бетховен. Группа взломала несколько азербайджанских сайтов и на этом прекратила свое существование, исчезнув через несколько месяцев, как и ее мятные предшественники.
Одна из жертв Armenian Rabiz Hackers – азербайджанский сайт rentcars.az. Скриншот от 22 июля 2013 года
Monte Melkonian Cyber Army – «первая скрипка»
Постепенно, шаг за шагом сообщество хакеров стало оформляться в некое взаимосвязанное и большое объединение. В 2014 году появилась консолидированная группа Monte Melkonian Cyber Army (MMCA) – она образовалась путем слияния нескольких небольших групп. С тех пор и по сей день это наиболее активная группа в армянском хакерском сообществе. Она продолжает дело армянских патриотических хакеров раннего периода. Основные и, пожалуй, единственные цели, которые ставят перед собой хакеры, как и прежде, – азербайджанские и турецкие сайты, базы данных, пользователи соцсетей, электронные ящики и другие информационные платформы противника.
Время от времени на горизонте появляются Armenian Cyber Army и A.S.A.L.A., но по активности они не сравнятся с MMCA – именно MMCA сегодня играет роль первой скрипки в хакерском движении. На своих страницах в Facebook и Twitter она ведет кампании по повышению уровня информационной безопасности среди армянских пользователей, которые, в свою очередь, являются целью для хакеров из Турции и Азербайджана.
Так выглядели дебютные взломы Monte Melkonian Cyber Army
Monte Melkonian Cyber Army подошли к делуболее системно. Они расширили поле деятельности – кроме сайтов группа взламывала онлайн-базы данных в частном и государственном секторе Азербайджана. По итогам взломов MMCA несколько раз выкладывала в открытый доступ большие массивы банковских данных и другой персональной информации азербайджанских пользователей.
Апрельская война
Анализируя хакерскую деятельность, следует отметить связь виртуальных боев с реальными. Хакеры моментально реагируют на события в реальной жизни. Очередным подтверждением такой связи стали апрельские события 2016 года. 2-6 апреля в «горячей точке» – Нагорном Карабахе возобновились боевые действия. 2 апреля под утро азербайджанская армия перешла в наступление по всему карабахскому фронту. Начались ожесточенные бои. Этот период вошел в историю как «апрельская война». Армянские хакерские группы тут же отреагировали. Одновременно с возобновлением военных действий на фронте пошла волна мощных кибератак. Не отставали и противники – активизировались и азербайджанские кибераскеры. Они, по сути, включились в апрельскую кибервойну первыми, осуществив DDoS-атаки на армянские государственные и новостные сайты. Им помогали «коллеги» из Турции, в частности из группы Türk Hack Team. Но так как после 2012 года в Армении к DDoS-угрозам стали серьезнее относится и уделять защите сайтов больше внимания, то существенного влияния на их работу кибернападения противников не имели.
В ответ активизировалась и армянская сторона – начались DDoS-атаки против азербайджанских информационных платформ. Лидировала уже знакомая читателю группа MMCA – она атаковала ряд крупных азербайджанских государственных и новостных ресурсов. 4 апреля к ней присоединилась группировка Tigran Mets Cyber Army – она появилась в 2015 году, но потом ушла в тень, апрельская военная эскалация заставила ее вновь выйти на киберарену.
В этот же день, 4 апреля хакеры MMCA слили в открытый доступ персональные данные порядка 25 тысяч азербайджанских военнослужащих. Но на этом не остановились – вместе с Armenian Cyber Army, вышедшей из глубокой спячки, они взломали ряд официальных аккаунтовгосударственных структур. 6 апреля после окончания активной фазы боевых действий хакерская активность с обеих сторон тоже пошла на спад.
Георгий Аванесов и самый большой ботнет в мире
В разные периоды появлялись одни группировки, исчезали вторые, их сменяли третьи, но все они ставили себе одну цель – воевать в Сети против Азербайджана и Турции. В течение всех этих лет хакерство в Армении развивалось исключительно в одном направлении – патриотическом. Как ни странно, даже киберкриминал не давал серьезных ростков. Несмотря на то, что некоторые из хакеров и были в него вовлечены, но так как работали они на международном уровне, тоназываться сугубо армянскими хакерами не могли. Один из них – Георгий Аванесов. В 2009-2010 годах он был одним из самых известных хакеров в мире. Его разыскивала полиция многих стран, а он в это время руководил Бредолабом – одним из самых мощных ботнетов в мире, который разработал сам в Армении в начале 2009 года.
Считается, что вирусом Bredolab были заражены до 30 млн компьютеров по всему миру, что позволяло ботоводам рассылать более 3 млрд спаммерских сообщений в день. По некоторым оценкам, детище Аванесова было самым большим ботнетом в истории интернета. У Аванесова предположительно были соратники – они так и не засветились, но по некоторым сведениям, одним из них был некий россиянин под ником Birdie. Вместе они не только рассылали спам в огромных количествах, но и активно участвовали в мощнейших DDoS-атаках на новостные ресурсы, банки и даже антивирусные лаборатории. Аванесов был арестован в Ереване в 2010 году, после того как голландские силовики захватили контроль над командными серверами ботнета. В 2012 году он был осужден на 4 года, но вышел раньше, спустя год, в 2013 году по условно-досрочному. Несмотря на «великие победы»,как таковым армянским хакером Аванесова, по сути, назвать нельзя.
Рождение хактивизма как социального протеста
Долгие годы отсутствовало и левое крыло хакерства – так называемый хактивизм, или хакерство как выражение социального протеста. Наиболее известный в Армении пример хактивизма – атаки группы Anonymousпротив государств и корпораций. Впрочем, к 2015 году положение в Армении стало меняться. Первый «звонок» прозвенел летом 2015 года. В июне власти Армении заявили, что собираются поднять цены на электроэнергию. В ответ люди вышли на улицы Еревана, протестуя против повышения тарифов. Мирные митинги отличались масштабом – жители проявили невиданную доселе солидарность, отстаивая свои социальные права. Пресса окрестила это движение Electric Yerevan – впоследствии это название прикрепилось и к акциям.
23 июня произошла кульминация. Ранним утром, еще затемно полиция попыталась разогнать митингующих, применив жестокие методы – дубинки и водометы. Были избиты несколько журналиств, освещающих митинг. Такое давление на демонстрантов со стороны властей усилило протест – через несколько часов на улицы вышло огромное количество народа, который не скрывал своего возмущения действиями правооохранителей. Не остались в стороне от волнений в обществе и хакеры – свою позицию они выразили на понятном им языке. В этот же день в сети появился Twitter-аккаунт ранее неизвестной группы @Antisystem374. Она заявила, что будет атаковать ни много ни мало – полицию. И действительно, сайт правоохранителей police.am лег на некоторое время – судя по всему, Anti System сдержали слово и осуществили DDoS-атаку на веб-ресурс ведомства. Впоследствии группа еще несколько раз атаковала различные государственные сайты – каждая такая атака была своего рода ответом на действия полиции, которые, по мнению киберактивистов, были антинародны и несправедливы. По твитам Anti System внимательный пользователь заметил бы, что хактивисты дружат с патриотическими хакерами и помогают им в вопросах, связанных с внешними угрозами.
Первый твит группы Anti System
Кибервойска и белые шляпы
Подытоживая рассказ, хотелось бы отметить несколько факторов, которые кажутся важными. Сегодня в армянском киберпространстве происходят серьезные трансформации. Изменения эти самого разного рода, но все они отражают глубокие процессы. Можно выделить два основных момента. Первый связан с тем, что высокие технологии приходят в армию. Армия взялась за создание кибервойск. Естественно, это происходит закрыто – информации об этом в открытом доступе мало. Однако известно, что после апрельской войны многие армянские ИТ-компании сами вызвались помочь армии в разработках, связанных, например, с созданием кибероружия, систем перехватов дронов и так далее. Кроме того, армия стала проводить уже открытый рекрутинг в кибервойска, собирая под свое крыло талантливых айтишников еще до того, как они пойдут служить в армию. Второй момент связан с тем, что в последние 2-3 года начало активно расти сообщество так называемых «этических» хакеров, или белых шляп. Они работают на уменьшение возможного вреда от хакерских атак, пытаются найти уязвимости в армянском сегменте Сети и заблаговременно предупредить владельцев сайтов. Результаты этих двух кардинальных изменений пока не видны, но, уверен, уже скоро они будут заметны для общественности.
То, что за годы виртуального противостояния хакерские группировки в Армении и Азербайджане росли качественно и количественно, говорило о том, что рано или поздно ружье выстрелит. И оно действительно выстрелило. Произошло это в сентябре 2012 года – тогда вспыхнула, пожалуй, самая серьезная кибервойна между Арменией и Азербайджаном. Поводом для нее послужила история, начавшаяся много лет назад.
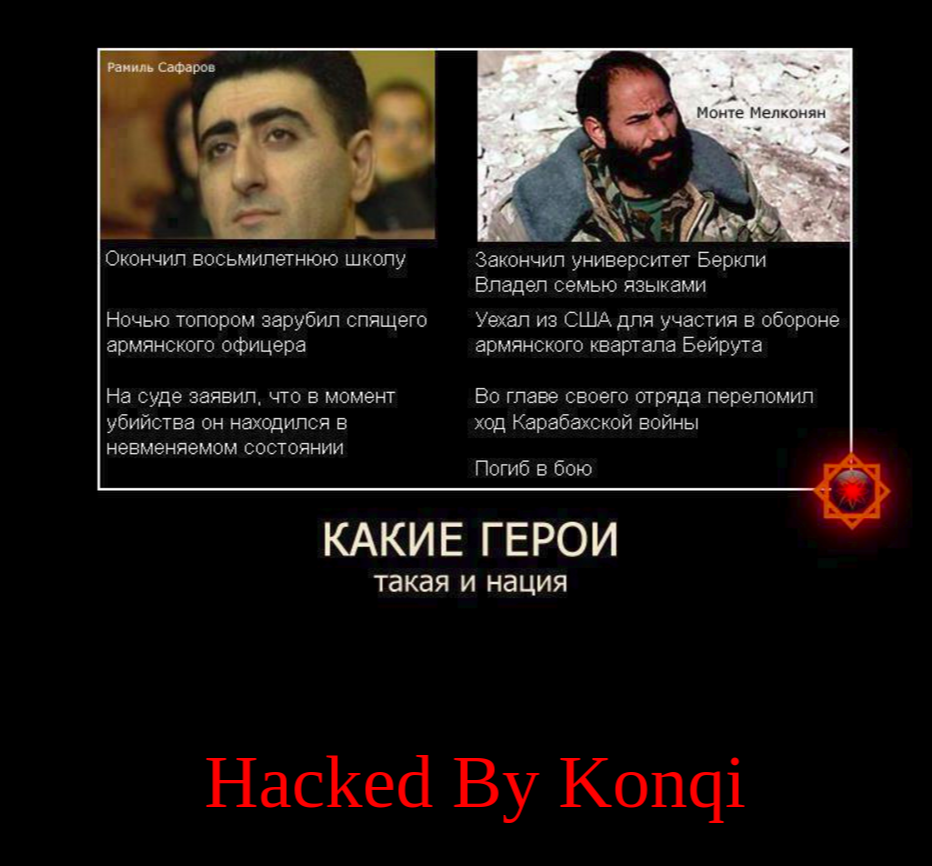
В 2004 году в Будапеште в рамках программы НАТО «Партнерство во имя мира» проходили обучение военные из разных стран, в том числе постсоветских. Среди военнослужащих были офицеры Рамиль Сафаров из Азербайджана и Гурген Маргарян из Армении. В ночь на 19 февраля Сафаров зашел в комнату Маргаряна. Тот спал. Сафаров нанес спящему 16 ударов топором. Маргарян от полученных ранений скончался. Азербайджанский офицер был осужден на пожизненное заключение и отбывал срок в Венгрии.
Спустя восемь лет, 31 августа 2012 года, неожиданно для многих, убийца был экстрадирован в Азербайджан. В официальном объяснении говорилось, что его отправили на родину «для дальнейшего отбытия наказания». Однако в тот же день президент Ильхам Алиев помиловал Сафарова, повысил его в звании от старшего лейтенанта до майора и наградил квартирой. В азербайджанской прессе и обществе началась кампания по героизации военнослужащего.
Эта история вызвала резкую реакцию в Армении. Страна разорвала дипломатические отношения с Венгрией. Между Ереваном и Баку развернулась широкомасштабная информационная война. В нее были вовлечены армянские и азербайджанские СМИ, политические деятели и общественные организации – через все доступные медиаканалы началась пропагандистская война.
Сентябрьская кибервойна-2012
Возвращение и героизация Сафарова послужили детонатором и на киберполях – в Сети вспыхнуло новое противостояние, мощнее и организованнее прежних. Надо сказать, что серия кибератак армянских хакеров была одним из основных компонентов информационной войны. В основном атакам подвергались азербайджанские государственные и информационные площадки. Хакеры выбирали мишени основательно – они намеренно нападали на онлайн-платформы с символическим значением: под их прицелами были сайты президента, первой леди, министерства юстиции.
Скриншот с сайта президента Азербайджана president.az от 1 сентября 2012 года. Изображение размещено группой Armenian Cyber Army
Не обделили вниманием армянские хакеры и основные новостные ресурсы противника – многие из них были выведены из строя. Атакованные киберактивистами ведущие азербайджанские СМИ в течение двух дней практически либо не работали, либо доступ к ним был сильно ограничен.
Скриншот страницы Facebook одного из самых посещаемых на тот период новостных сайтов Азербайджана 1news.az от 1 сентября 2012 года.
Серия кибератак этого периода отличалась от предыдущих тем, что была осуществлена совместными усилиями армянских хакеров – в ней участвовали сразу несколько группировок. Многие из игроков все предыдущие годы находились в тени, и вышли из нее лишь после героизации Сафарова. Одним из самых крупных акторов тогда была Armenian Cyber Army – она появилась на арене приблизительно за полгода до этого и сразу заявила о себе как о серьезном хакерском объединении (группа довольно активна и сейчас). Другие группировки, активные в сентябре 2012 года, наоборот, сегодня ушли в забытье – это, например, Deky Armenian Hackers и Anonym88.
Скриншот сайта министерства юстиции Азербайджана e-qanun.gov.az от 1 сентября 2012 года. Сайт был взломан хакером Konqy из группы A.S.A.L.A.
Око за око
Азербайджанские кибераскеры тоже не стояли в стороне. Примерно за год до этих событий, в ноябре 2011 года большинство действующих азербайджанских хакерских группировок скооперировались. Они объединились и создали консорциум Anti-Armenia. Цель этого объединения ясно отражает его название. К слову, Anti-Armenia до сих пор существует и довольно активно работает.
В принципе, самые первые взломы в этой истории были сделаны именно с азербайджанской стороны – еще 31 августа 2012 года, в день, когда Сафаров прибыл в Баку, были дефейснуты несколько сайтов в зоне .am. Но после сентябрьской эскалации сетевой войны, когда армянские хакеры взломали госсайты и новостные площадки противника, кибераскеры в отместку еще более активизировались и организовали атаки более масштабные. Тем не менее, государственные сайты им взломать не удалось – тремя годами ранее госсегмент Сети взяла под свой контроль Служба национальной безопасности Армении. Однако хакеры дефейснули несколько десятков других армянских сайтов – взломщики вывешивали на них скриншот указа о помиловании Рамиля Сафарова с сайта президента Азербайджана.
Скриншот с сайта благотворительного фонда, поддерживающего детские дома, manuk.am. Взломан хакером AsSert из группы Anti-Armenia. Скриншот от 31 августа 2012 года.
Армянские новостные сайты азербайджанским хакерам тогда оказались не по зубам. Тем временем, 1-2 сентября, пока скандал разгорался на международной арене, азербайджанские медийные площадки были фактически в дауне – от них на зарубежье уходили новости, отражающие армянскую позицию. Но уже 3-4 сентября азербайджанские хакеры нанесли ответный удар с помощью DDoS-атак. Они серьезно «положили» многие армянские медийные платформы. Пострадали также госсайты – они периодически уходили в даун и работали с натяжкой.
«Лаборатория Касперского»: Баку просил о помощи
В октябре 2013 года мне посчастливилось поговорить на эти темы с главным антивирусным экспертом «Лаборатории Касперского» Александром Гостевым. Он рассказал много интересного о сентябрьской кибервойне 2012 года:
«Я помню тот период – это был крупный инцидент, когда армянские хакеры атаковали азербайджанские сайты и получали ответные атаки. В тот момент из Армении к нам никто не обращался за помощью, а вот из Азербайджана такой запрос поступил. Сайт президента Ильхама Алиева подвергся DDoS-атаке, и нас попросили помочь. Буквально в течение нескольких часов мы обнаружили ботнет, с которого велась эта атака, перехватили доступ к центру управления и «перебросили» его на себя. Оказалось, что сервер управления находился в Германии и был зарегистрирован на гражданина Украины из Запорожья. Вероятно, это был тот самый человек, который принял заказ на проведение DDoS-атаки… Думаю, эти атаки не велись непосредственно ни армянскими, ни азербайджанскими хакерами. Они обращаются к неким киберпреступникам, к «ботоводам», которые живут в России, на Украине или, скажем, в Беларуси».
Обоюдные нападения в виртуальном пространстве продолжались еще несколько дней – сайты взламывались до 7-8 сентября. Постепенно DDoS атаки сошли на нет – армянские специалисты, тем временем, взялись минимизировать ущерб от кибернападений и довольно быстро справились. Вскоре хакеры из Армении и вовсе потеряли интерес и покинули киберарену, решив, что свое дело сделали.
Итог войны: формирование хакерского движения
Инцидент первой декады сентября 2012 года был не только крупнейшим столкновением между Арменией и Азербайджаном в киберпространстве – он стал ключевым для развития армянского хакерства. Этот период, пожалуй, можно назвать самой значимой вехой во всей истории армянского хакерского движения. Впервые разрозненные до того группировки поняли, насколько значимы и важны скоординированные действия. Еще одна отличительная особенность сентябрьской кибервойны в том, что хакерские атаки, которые вывели из строя ведущие азербайджанские СМИ, впервые стали важной составляющей и серьезным подспорьем в информационной войне, которую вело государство на медийном и дипломатическом фронтах. Вероятнее всего, именно эти кибератаки и связанные с ними события в реале стали главным мотивирующим фактором. Этот период показал – армянское хакерское сообщество сформировалось как цельное комьюнити.